Dette er vurderinger og valg som er gjort tidligere i prosjektets
prosess. Det vil si at det kanskje avviker fra nåværende valg og
resultat. Dog, det er med da det var med å bygge grunnmuren for hva
prosjektet har, og skal bli
Identifisere brukere på tvers av tjenester
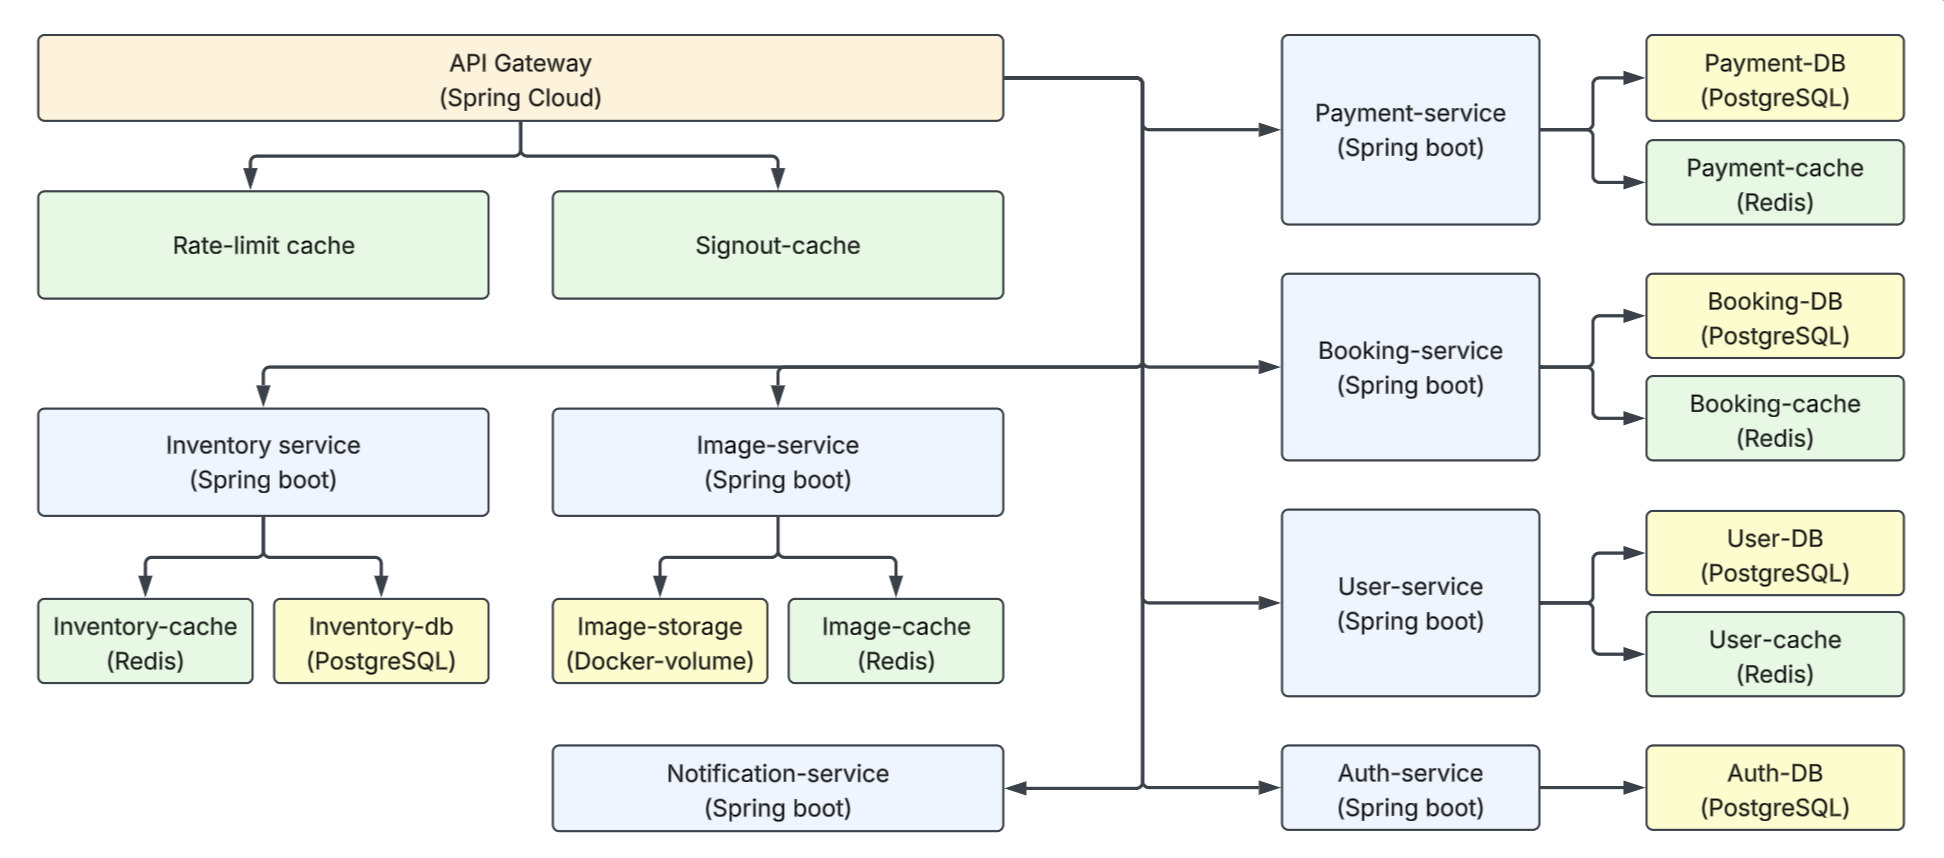
Problem: Når hver mikrotjeneste har sin egen database, hvordan skal man identifisere hvilke brukere som har hvilken booking/betaling? Valg: user_id sendes mellom tjenester og håndteres av systemet som helhet. Databasefelt med id'er brukt i flere databaser settes som påkrevd, men gis ikke automatisk. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: Mer manuell håndtering og at id'er sendes mellom tjenester, i stedet for «full kraft» fra relasjonsdatabaser. Til gjengjeld gir det bedre separasjon av ansvar og et mer modulært system, der resten fortsatt fungerer fullt ut hvis én tjeneste/db går ned.
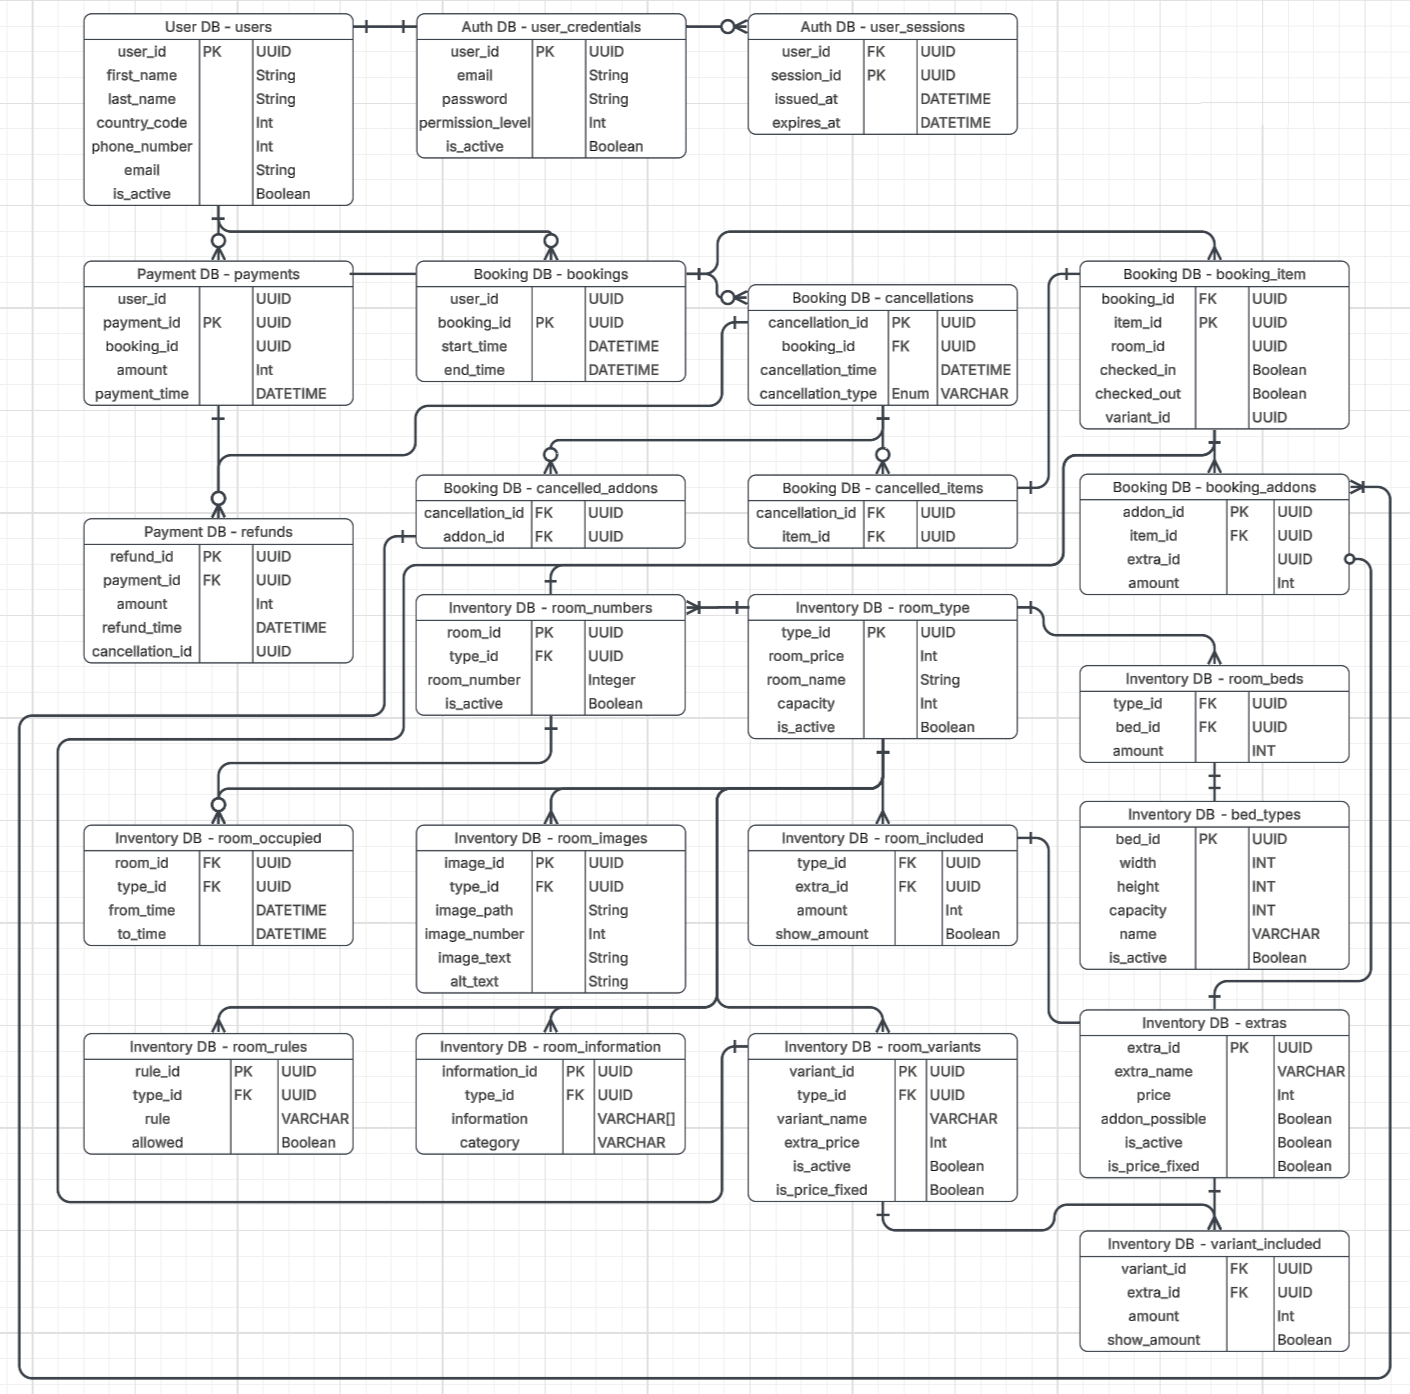
Når hver mikrotjeneste har sin egen database, hvordan skal man identifisere hvilke brukere som har hvilken booking/betaling? Brukerdataene ligger i auth-databasen, og user_id har ikke relasjonell betydning utenfor den, slik den ville hatt i én felles relasjonsdatabase. Likevel kan user_id bæres og håndteres av systemet som helhet. Dette er bare et symptom på at egne databaser per tjeneste hindrer bruk av «full kraft» fra relasjonsdatabaser, noe som krever mer manuell håndtering og at id'er sendes mellom tjenester. Til gjengjeld gir det bedre separasjon av ansvar og et mer modulært system, der resten fortsatt fungerer fullt ut hvis én tjeneste/db går ned. Databasene må derfor planlegges godt for å redusere redundans og optimalisere hastighet. Databasefelt med id'er brukt i flere databaser settes som påkrevd, men gis ikke automatisk.
Grunnleggende brukerinformasjon
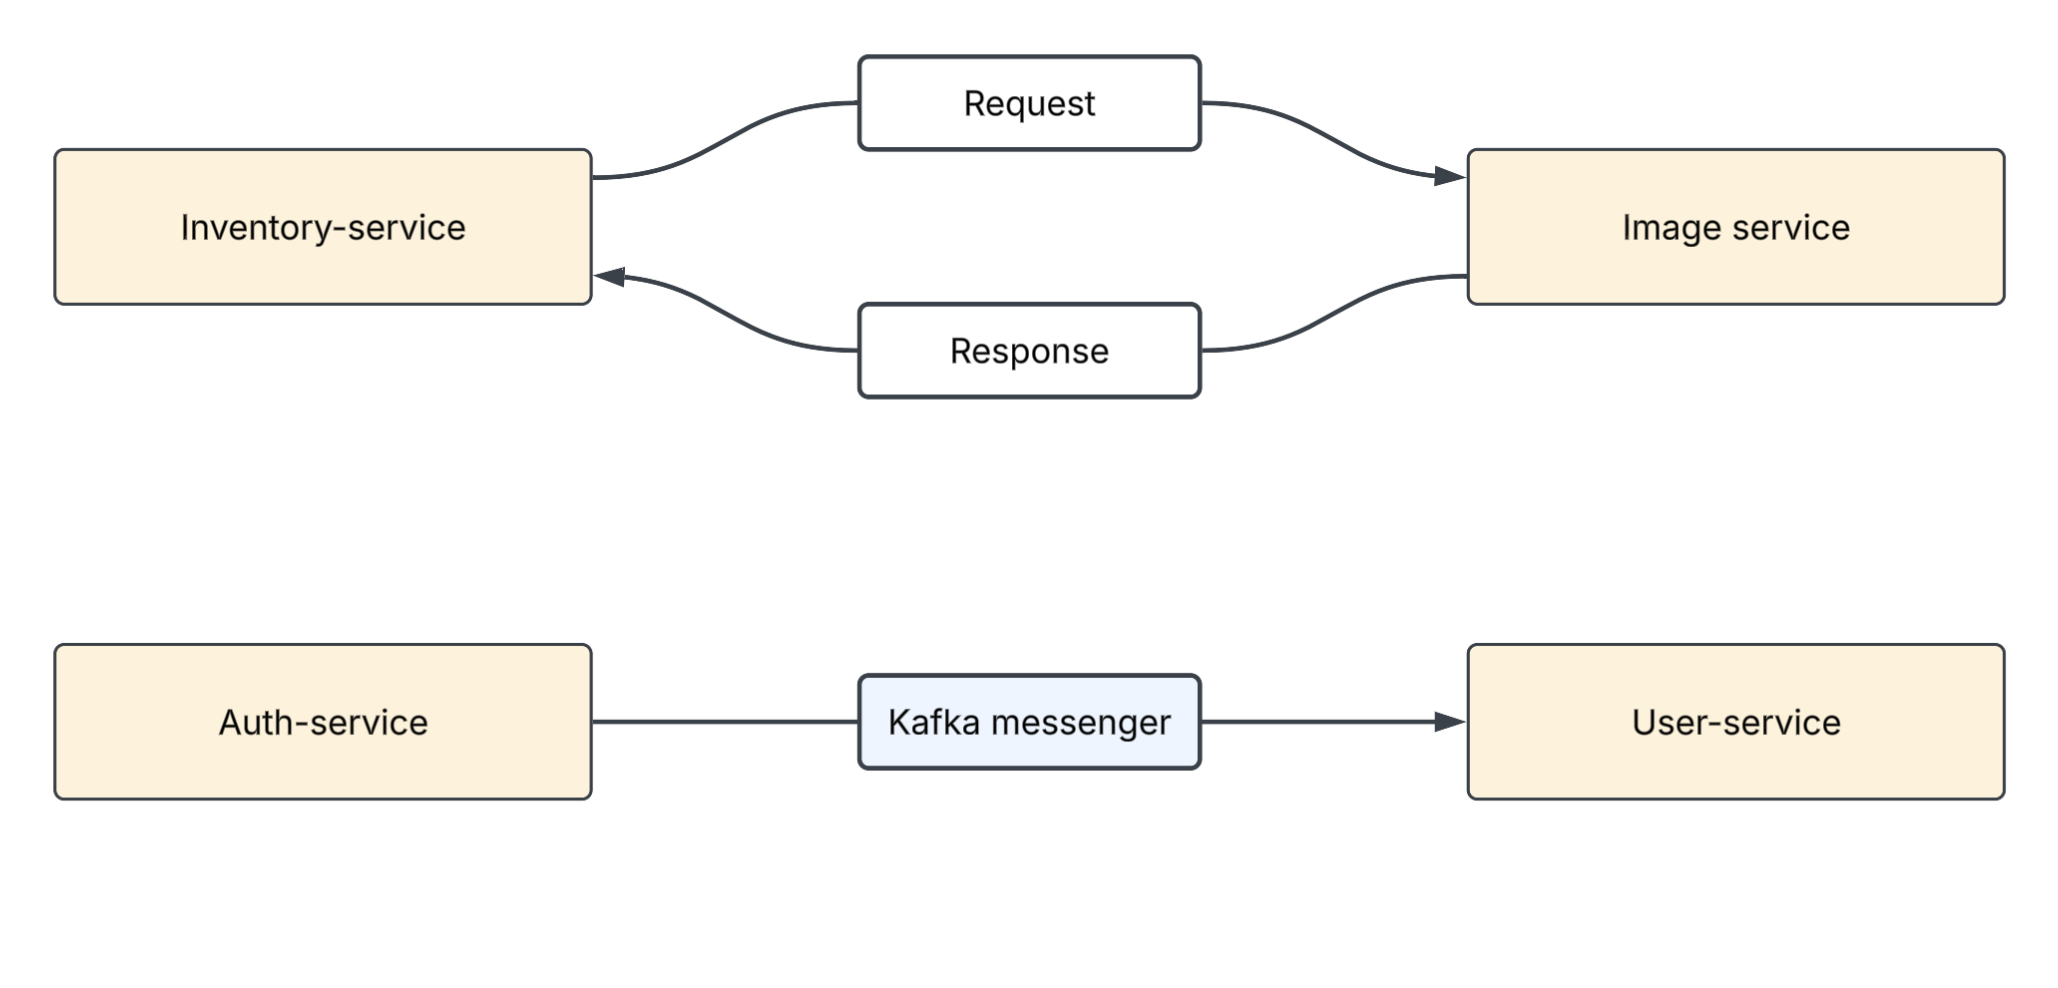
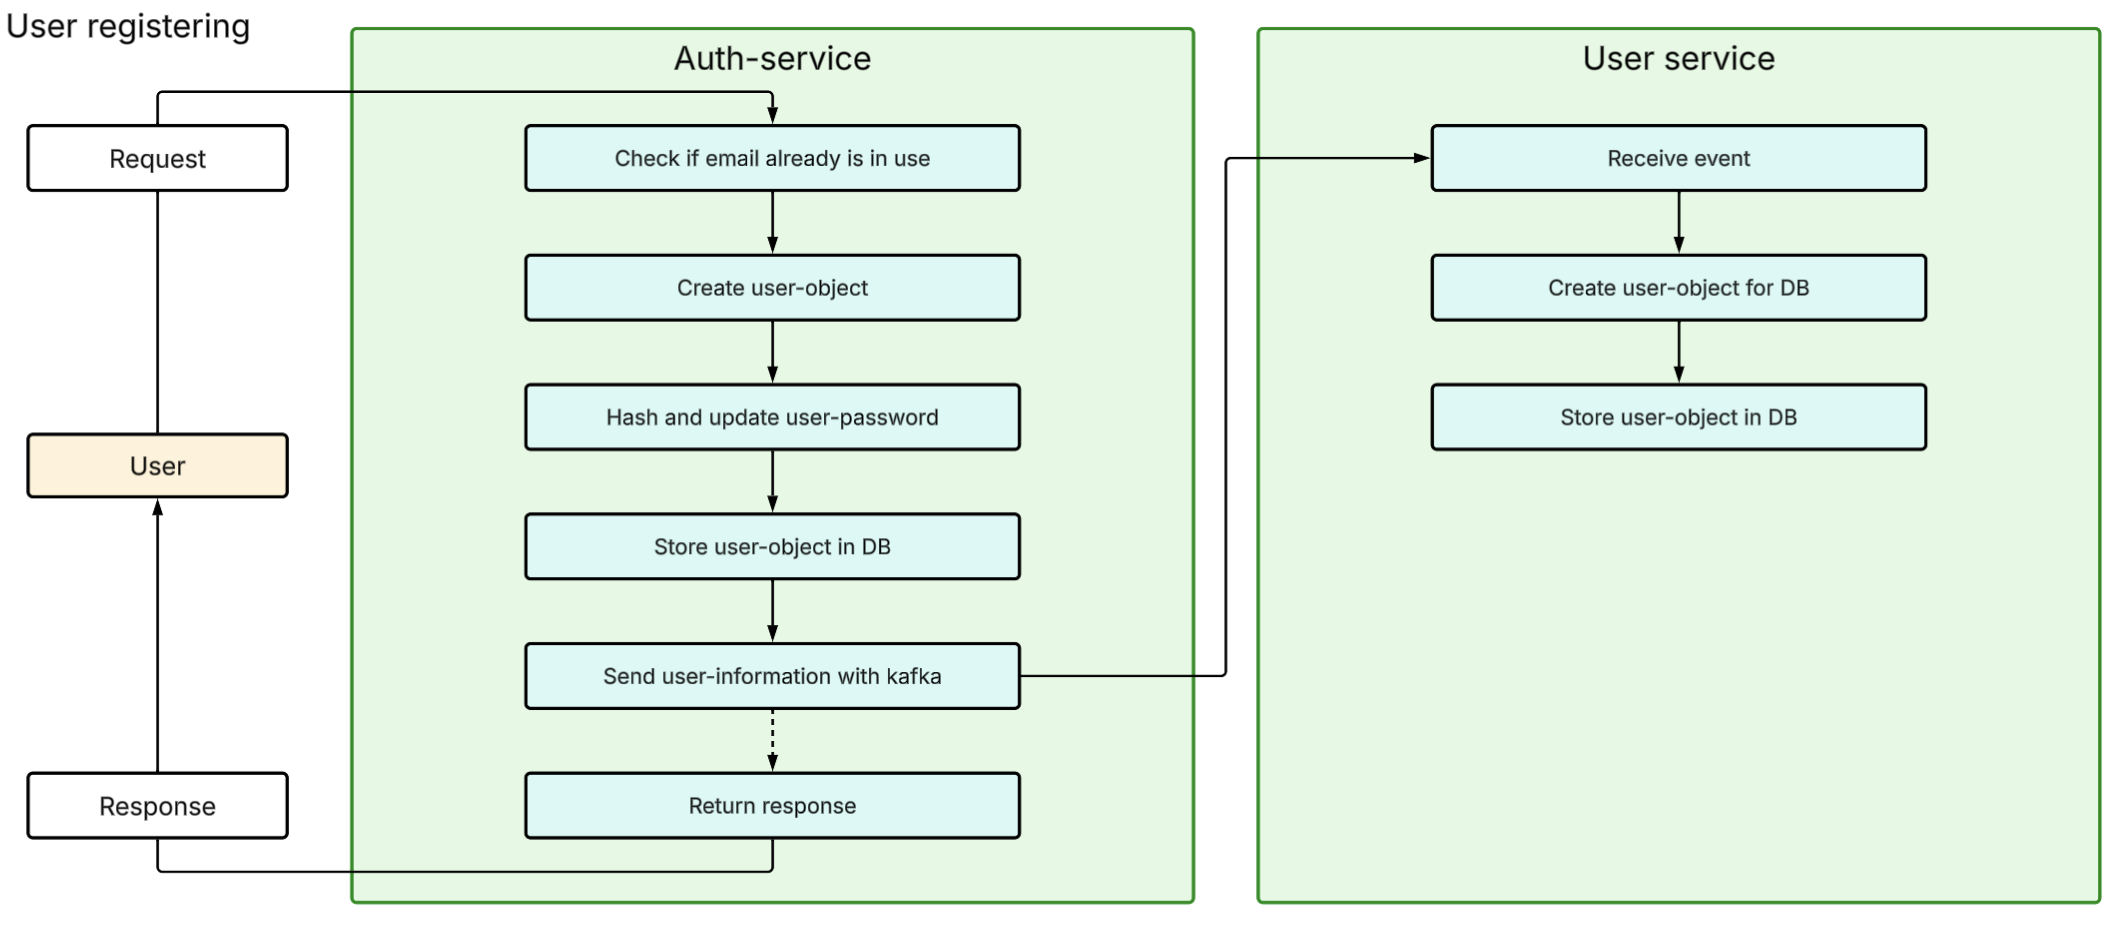
Problem: Hvis en front-end implementeres senere, hvilken tjeneste skal levere brukerens navn og grunnleggende informasjon? Valg: En egen user-service for brukerrelaterte funksjoner som ikke er auth (navn, telefonnummer, adresse). Auth-databasen har bare user_id, e-post, passord og rolle. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: En ekstra tjeneste og database, som kan bli overkomplisert. Til gjengjeld respekterer det separasjon av ansvar, og gir et grunnlag for at brukere senere kan endre informasjon som ikke er auth-relatert.
Hvis en front-end implementeres senere, bør den vise brukerens navn og litt grunnleggende informasjon, og hvilken tjeneste skal i så fall levere det? Auth-tjenesten passer dårlig, siden ansvaret dens er auth, men en egen tjeneste med egen database kun for dette kan bli overkomplisert. Til gjengjeld ville den gitt et grunnlag for at brukere senere kan endre informasjon som ikke er auth-relatert. Endring av auth-relatert informasjon, som e-post, kan derimot bli rotete, siden det krever oppdateringer i flere databaser og tjenester. Det avhenger av prosjektets omfang og fokus. Jeg har valgt å lage en user-service for brukerrelaterte funksjoner som ikke er auth, for eksempel at ansatte kan se kundenes navn og kontaktinformasjon. Da trenger auth-databasen bare user_id, e-post, passord og rolle (user/admin), mens navn, telefonnummer, adresse osv. ligger i user-servicens egen database. Det respekterer separasjon av ansvar, siden slik informasjon ikke er relevant for auth.
Caching og oppdatering av db
Problem: Når en post-request skal caches, bør db oppdateres først, eller cache? Valg: Én enkelt metode passer ikke overalt. Lesing bruker «cache aside». Skriving bruker hovedsakelig write-through, og noen ganger distribuert låsing. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: Å oppdatere db først tar lengre tid, men er tryggere. Å oppdatere cache først er raskere, men hvis db-oppdateringen feiler, har klienten allerede fått suksess-svar.
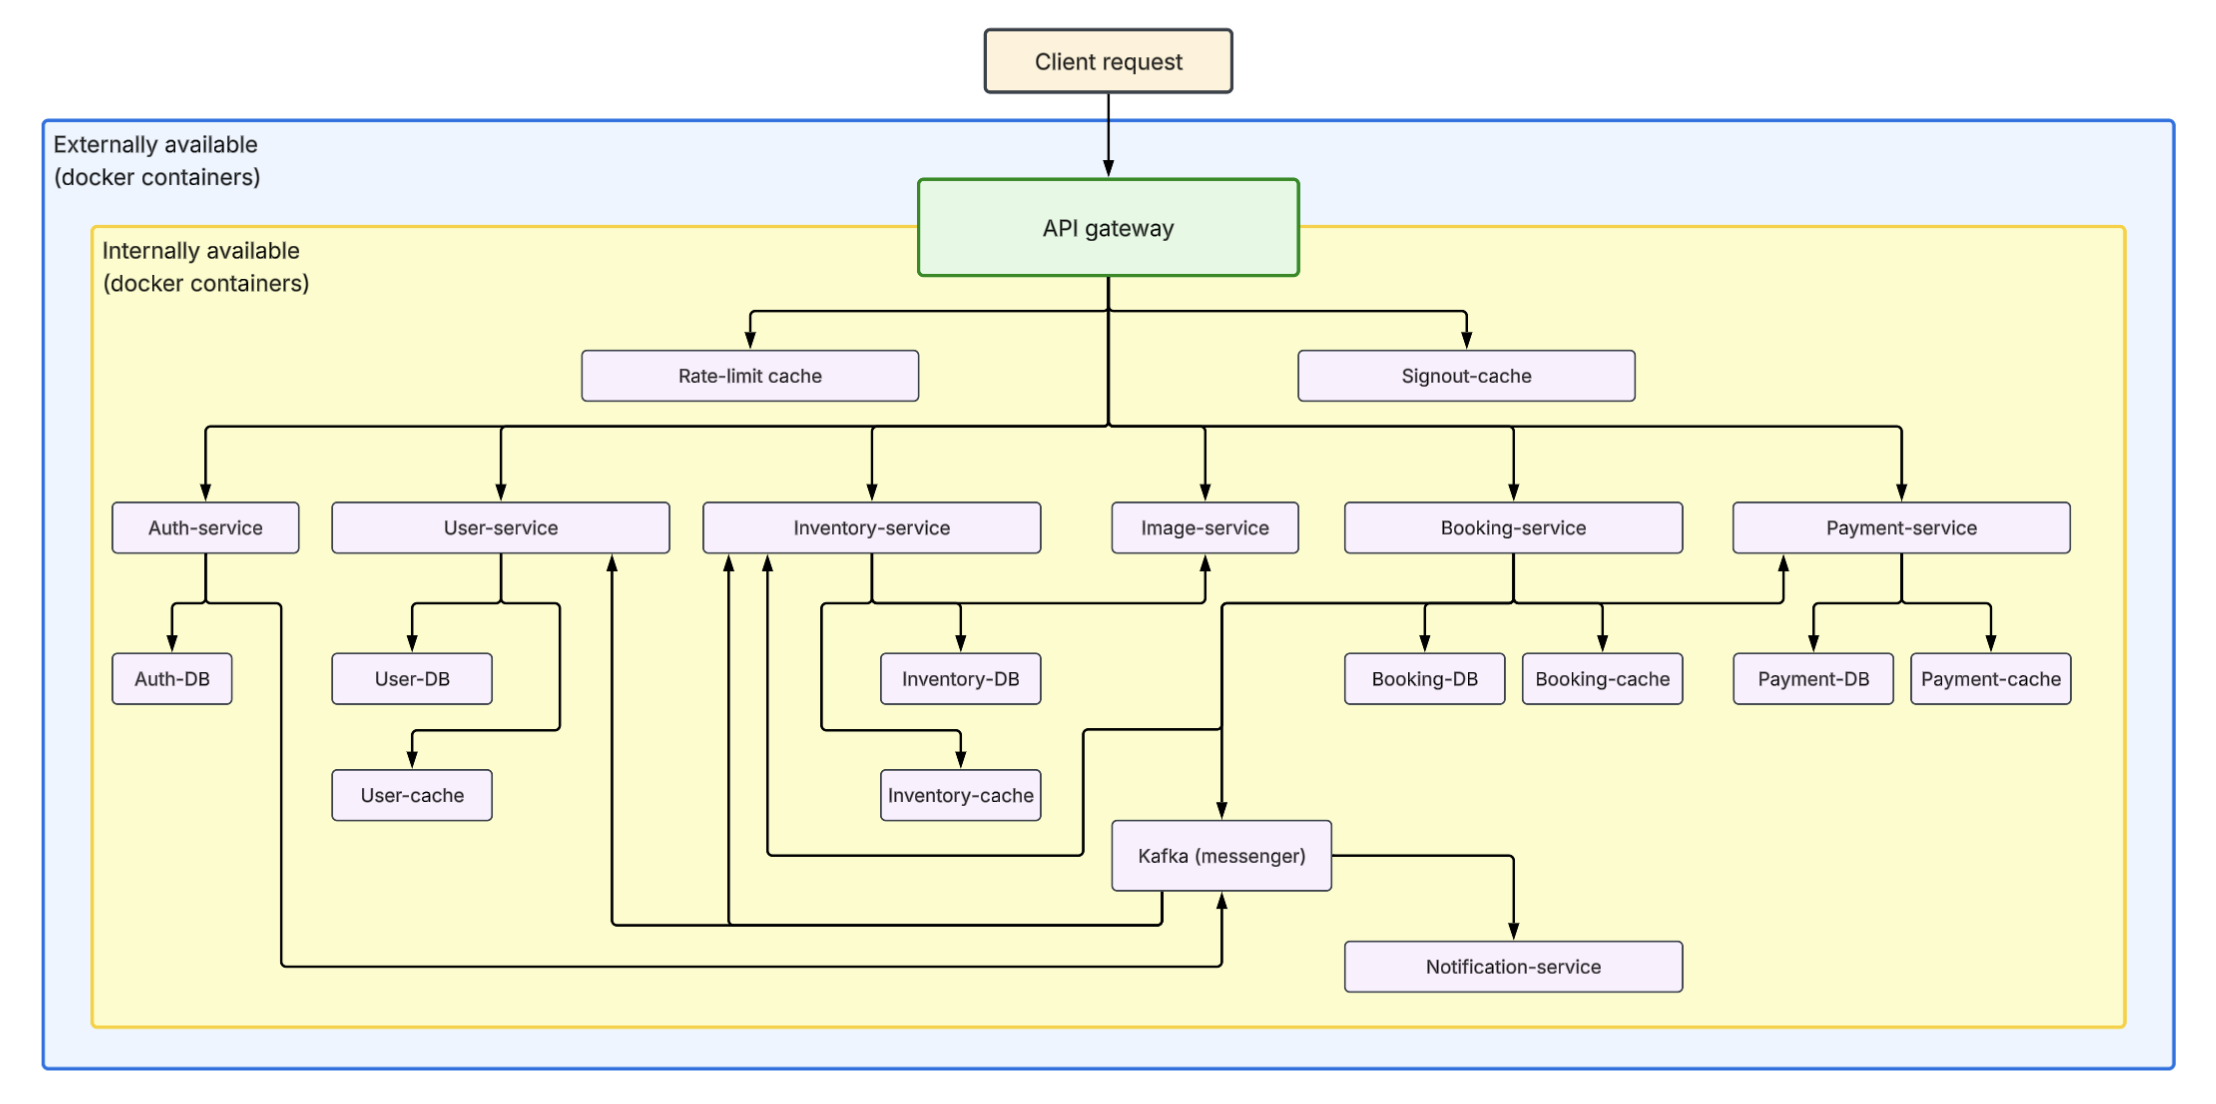
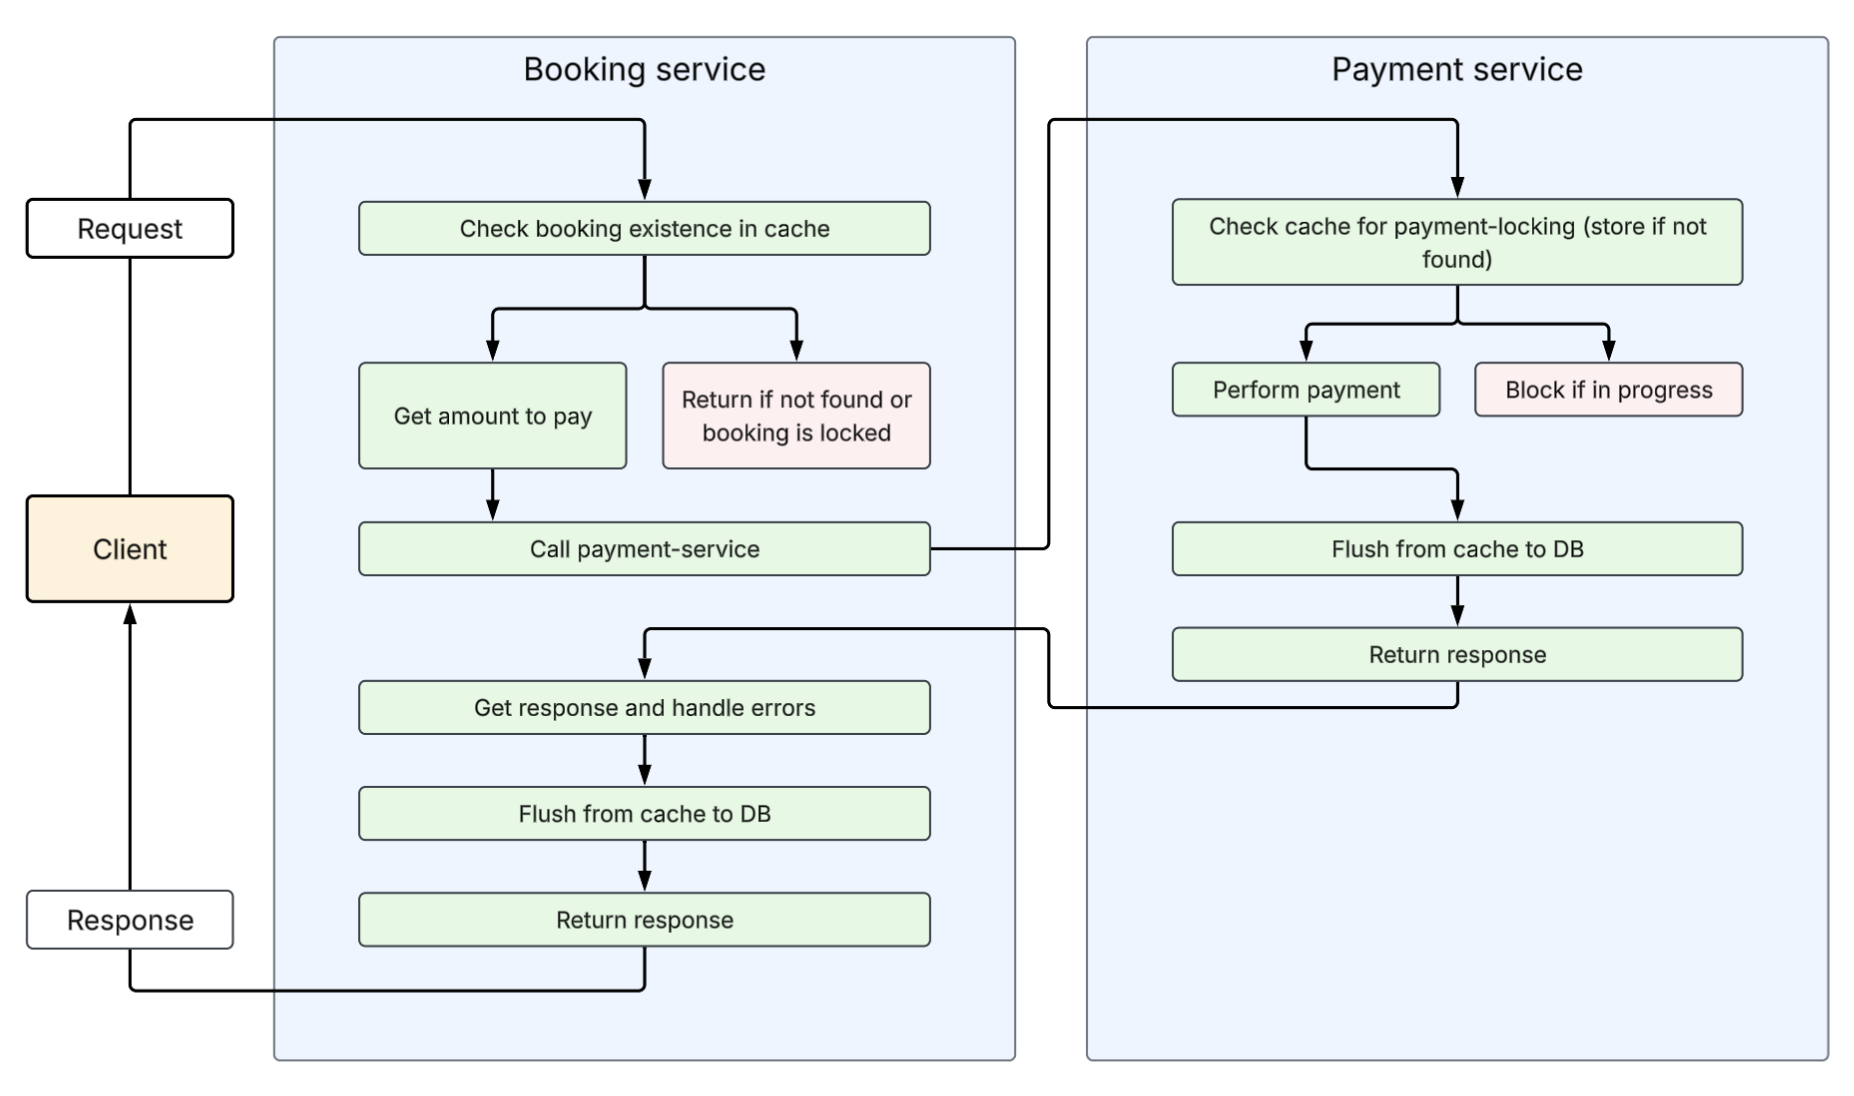
Hvordan bør caching og oppdatering av db gjøres? Når en post-request skal caches, bør db oppdateres først og deretter cache, eller bør cache oppdateres først, svar sendes til klienten, og db oppdateres etterpå? Å oppdatere db først tar lengre tid, men er tryggere. Å oppdatere cache først er raskere, men mer sårbart: Hvis db-oppdateringen feiler, har klienten allerede fått suksess-svar, selv om svaret burde vært en feil. Ideelt sett vil man ha både fart og nøyaktighet, men det er ikke sikkert begge går. Caching må vurderes opp mot flere scenarioer, både lesing og skriving, innenfor og på tvers av mikrotjenester, så én enkelt metode passer ikke overalt. Rask respons må gå sammen med robusthet og få feilpunkter. For lesing brukes "cache aside": Cache sjekkes først, så db, og data legges i cache når db leses. For skriving avhenger det av oppgaven, siden noe cache krever låsing (bookinger), mens annet gjelder oppdateringer. Hovedsakelig brukes write-through, og noen ganger distribuert låsing: Det skrives først til cache, og prosessen fullføres før dataene sendes videre fra cache til db. Da kan systemet sjekke at skrivingen til db gikk riktig før det svarer klienten.
Reservasjon av booking
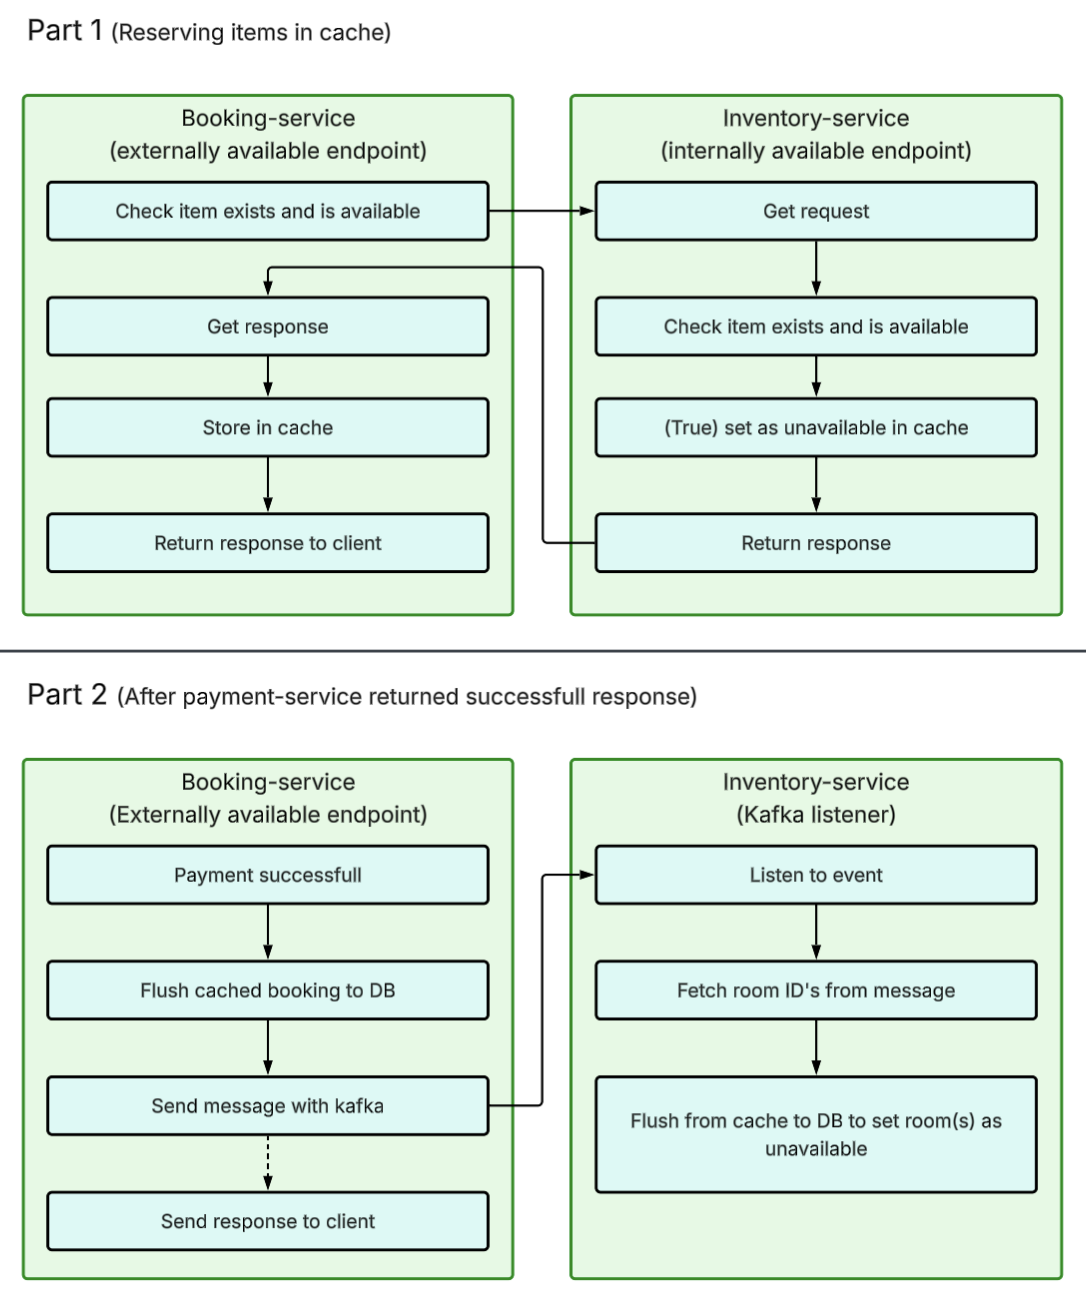
Problem: Hvordan reserverer man et rom mens en bruker holder på med en booking, slik at det ikke er tilgjengelig for andre, men fortsatt er det for denne brukeren? Valg: Booking har to steg: reservasjon og betaling. Booking-servicen lager en booking_id og lagrer den i sin cache med user_id, og ber inventory-servicen reservere rommet i sin cache med booking_id. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: Hvis en db går ned, særlig booking, mister man data brukere trenger for å sjekke inn. Et system som setter sammen den tapte informasjonen fra de andre databasene (et slags «RAID») er mulig, men krever ekstra data og respekterer kanskje ikke separasjon av ansvar like godt.
Hvordan reserverer man best et rom når en bruker holder på med en booking, slik at det ikke er tilgjengelig for andre, men fortsatt er det for denne brukeren? Lagrer man reservasjonen i inventory-servicens cache, må den lagre ekstra data som er litt redundant, men cachen må uansett vise at rommet er utilgjengelig, slik at andre ikke prøver å booke det samme. Booking-servicens cache er mer relevant, men brukes primært til å låse bookinger og hindre dobbel betaling, så det kan komme i konflikt. Et alternativ er et endepunkt som bare reserverer: booking-servicen lager en booking_id, lagrer den i sin cache med user_id, og ber inventory-servicen reservere rommet i sin cache med booking_id. Booking har dermed to steg: reservasjon og betaling. Endringer før betaling oppdateres i begge cachene. Ved betaling hentes booking_id via user_id, bookingen låses mot dobbel betaling, og data hentes fra inventory-servicen. Når betalingen er gjennomført, flyttes data fra cache til db i booking- og inventory-servicen, og betalingen lagres i payment-db med booking_id og user_id. Hvis en db går ned, særlig booking, mister man data brukere trenger for å sjekke inn. Et system som setter sammen den tapte informasjonen fra de andre databasene (et slags «RAID») er mulig, men krever ekstra data og respekterer kanskje ikke separasjon av ansvar like godt.
Ulike bookingvarianter
Problem: Hvordan kan samme romtype tilbys i flere varianter, for eksempel med eller uten frokost, med ulike priser? Valg: Varianter lagres som «barn» av romtypen. Romtypen har data som gjelder alle varianter (grunnpris og belegg), og hver variant har tilleggspris og hva den inneholder. Managere kan opprette, endre og deaktivere varianter. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: Krever to nye tabeller i inventory-db. Varianter som er knyttet til bookinger kan ikke slettes, bare deaktiveres.
Hotellet kan per nå ikke tilby flere alternativer for samme romtype, for eksempel med eller uten frokost, med ulike priser. Egne romtyper for hver variant kan skape problemer med tilgjengelighet, og å gjøre det til tillegg tvinger brukere til å legge til noe som like gjerne kunne vært en del av rommet. Derfor bør varianter lagres som «barn» av romtypen: romtypen har data som gjelder alle varianter, som grunnpris og belegg, mens hver variant har tilleggspris og hva den inneholder. Det krever to nye tabeller i inventory-db, men å koble dem kun med et variantnummer gir mer rot og er vanskeligere å håndtere. Managere må kunne opprette, endre og deaktivere varianter, og siden de er knyttet til bookinger kan de ikke slettes. Booking-itemet må også vite hvilken variant det gjelder, slik at ansatte og brukere ser hva bookingen inneholder. Det krever ingen ny tabell, siden hvert item er ett rom, og ett rom kan bare være én variant. Det lages derfor en tabell for romvarianter og en tabell som kobler hva hver variant inneholder, for eksempel frokost eller utvidet refusjon. Variantens id (PK) legges i booking-item-tabellen, og managere får tre endepunkter: opprette, endre og deaktivere. Deaktivering bestemmer om varianten kan bookes, uten å fjerne data som trengs for eksisterende bookinger.
Sletting av bookingalternativer
Problem: Hvordan kan et bookingalternativ (rom, overnatting, seng osv.) fjernes når det kan finnes bookinger med det? Valg: Ikke slett direkte. Sett «is_active: false», og slett først når ingen fremtidige bookinger er knyttet til det. Vis hele begrunnelsen Skjul begrunnelsen
Avveining: Sletting kan skape problemer med relasjoner innenfor og mellom tjenester, for eksempel at en betaling ikke lenger er knyttet til en faktisk bruker, eller at en romtype ikke lenger finnes for fremtidige bookinger.
Hvis et bookingalternativ (rom, overnatting, seng osv.) slettes mens det finnes bookinger med det, mister man nødvendig informasjon. Hvordan kan noe fjernes fra inventory-databasen eller som bookbart alternativ når det kan finnes bookinger med det? Sletting kan skape problemer med relasjoner innenfor og mellom tjenester, for eksempel at en betaling ikke lenger er knyttet til en faktisk bruker. Slettes en romtype, blir det også problemer for fremtidige bookinger, siden romtypen ikke lenger finnes. Det er derfor mer relevant å bruke flagg, som «is_active», slik at systemet holder seg riktig koblet. Elementer slettes derfor ikke direkte, men settes til «is_active: false», og slettes først når ingen fremtidige bookinger er knyttet til dem.